CrowdStrike Falcon EDR/XDRの製品概要
「CrowdStrike Falcon EDR/XDR」は、クラウドネイティブなアーキテクチャーを採用したセキュリティプラットフォームです。エンドポイント(PCやサーバー、モバイル端末)、クラウド、アイデンティティー(ID)などを1つのプラットフォームでシームレスに保護します。
最大の特長は、全ての機能を「単一の軽量エージェント(シングルエージェント)」と「単一の管理コンソール」で提供している点です。これにより、新しい機能を追加する際にも追加のエージェント展開やサーバー構築が不要となり、情報システム部門の運用負荷を最小限に抑えます。
ソフトバンクでは、EDR/XDRソリューションの世界的リーダーである「CrowdStrike(クラウドストライク)」の製品のご提案・構築だけでなく、運用負荷を軽減するソフトバンク独自のマネージドセキュリティサービス(MSS)まで提供しています。
CrowdStrike Falcon EDR/XDRの主な機能
CrowdStrike Falcon EDRが選ばれる「4つの特長」
数あるセキュリティ製品の中で、なぜCrowdStrike Falconが選ばれるのか。他社を凌駕する4つの特長を解説します。
【特長1】
従来のアンチウイルスを代替するNGAV
CrowdStrike Falcon Preventは最初に脅威情報で実行ファイルの挙動を分析し、次に、ファイル実行時にデバイスに対する行動を分析して保護します。定義ファイルに依存しないため「毎日のスキャンやシグネチャ更新中に業務が止まる」ということがありません。
【特長2】
軽量シングルエージェント
CrowdStrike Falconは全機能を1つの軽量エージェントで利用できます。機能追加をした場合は、ライセンスを有効化するだけで利用可能です。さらに、新規インストール時やエージェントのバージョンアップ時にもOSの再起動が不要な設計です。従業員の業務生産性やサーバーの計画停止といった運用負荷を最小限に抑えます。
【特長3】
世界最大級の脅威インテリジェンス
CrowdStrikeはクラウド基盤「Threat Graph」で、世界中の数兆件にも及ぶイベントデータ、脅威リサーチ情報、ハンティングで見つけた脅威情報をリアルタイムで収集・分析しています。お客さまは常に、世界中で発生している最新のサイバー脅威から保護されます。
【特長4】
24時間365日の脅威ハンティング
Falcon OverWatchでは、NGAV、EDRでは脅威と判定しきれないグレーな挙動を、人間の脅威ハンターが分析して現在進行中の脅威を見つけ出します。この人の手による脅威ハンティングがEDRのオプションとして利用できるのがCrowdStrike Falconの特長のひとつです。
資料請求・お問い合わせ
統合セキュリティへの拡張
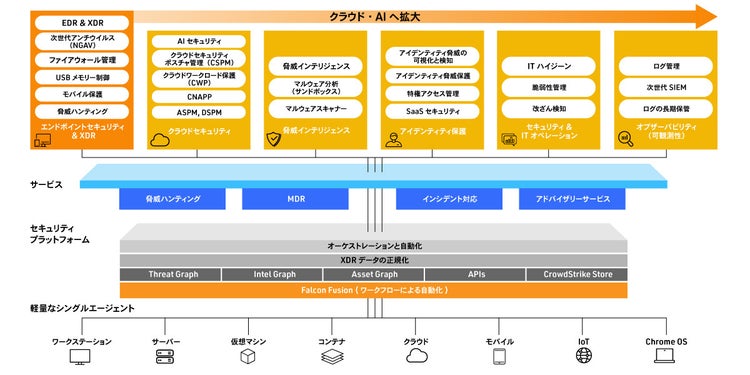
CrowdStrike Falconは、クラウドネイティブなセキュリティプラットフォームです。最大の特長は、全てのセキュリティ機能を「単一の軽量エージェント(シングルエージェント)」と「単一の管理コンソール」で提供している点です。これにより、新しいセキュリティ機能を追加する際にも追加のエージェント展開やサーバー構築が不要となり、情報システム部門の運用負荷を最小限に抑えます。
例えば、エンドポイント( Windows、Mac、Linux、ChromeOSなどのPCやサーバー、Android/iOSなどのモバイル端末)から導入した場合、その後、IaaS/SaaSなどのクラウドワークロード、Active Directory / Entra ID などのアイデンティティーの保護(ITDR)やAIエージェントの保護(Falcon Guardian)に対しても、スムーズにセキュリティ対策を拡張可能です。
さらに「Next-Generation SIEM」により、導入済みの他社セキュリティ製品のデータも統合・分析し、セキュリティ領域全体を柔軟に保護します。
CrowdStrike Falcon EDR/XDRのライセンス体系と機能比較(バンドル)
CrowdStrike Falcon EDR/XDRは、企業の要件に合わせて最適なライセンスバンドル(複数のライセンスをまとめたパッケージ)を選択できます。EDRと代表的な4つのバンドルは以下の通りです。
機能/コンポーネント名 |
Falcon Pro |
Falcon Enterprise |
Falcon Elite |
Falcon Complete |
次世代アンチウイルス (NGAV)Falcon Prevent |
○ | ○ | ○ | ○ |
脅威インテリジェンスThreat Graph |
○ | ○ | ○ | ○ |
ネットワーク隔離・対応Control and Respond |
○ | ○ | ○ | ○ |
EDR機能Falcon Insight XDR |
- | ○ | ○ | ○ |
脅威ハンティングFalcon Adversary OverWatch |
- | -*1 | ―*1 | ○ |
IT資産管理Falcon Discover *2 |
- | - | ○ | ○ |
アイデンティティー保護 (ITDR)Falcon Identity Protection *3 |
- | - | ○ | ○ |
フルマネージドサービス (MDR)
|
- | - | - | ○ |
*1:EDRに追加するセキュリティオプションとして追加購入をおすすめします。
*2:PC、サーバー、利用アプリ、ユーザーアカウントなど社内のIT資産を可視化するモジュールです。非管理デバイスの発見も行います。
*3:Active Directory、Entra ID / Oktaに対するセキュリティ対策モジュール。盗まれたID・パスワードを使った不正ログインや、権限昇格・横展開などを検知して保護します。
最適なライセンスの選び方
●Falcon Pro:
NGAV(次世代アンチウイルス)を中心に、シンプルかつ強力なエンドポイント防御をリーズナブルに導入したい企業向けのパッケージです。EDRが含まれるEnterpriseライセンスへのステップとして選択いただけます。
●Falcon Enterprise:
Falcon Proの機能に加え強力なEDR機能が包含された、最も標準的で多くの日本企業に推奨されるパッケージです。Falconの能力を最大化するためにFalcon Adversary OverWatchの利用を強く推奨いたします。
●Falcon Elite:
Falcon Enterpriseの機能に加え、近年急増するアイデンティティーに対する攻撃を防ぐITDR機能や、社内の未管理端末を検知するITハイジーン機能(Discover)を網羅した、より高度なセキュリティ要件を持つエンタープライズ向けのパッケージです。こちらもFalcon Adversary OverWatchの利用を強く推奨いたします。
●Falcon Complete:
Falcon Eliteの全機能に加え、Falcon Adversary OverWatchとCrowdStrikeによるMDR(Managed Detection and Response)サービスを含むパッケージです。
CrowdStrikeの価格・料金体系(ライセンス費用・導入費用)
CrowdStrike Falconのライセンス費用は、保護対象となるエンドポイント(PC、サーバーなど)の台数に基づくサブスクリプション(年間契約)方式を採用しています。選択するライセンスパッケージ(Pro、Enterprise、Eliteなど)や、ソフトバンクの運用監視サービス(MSS)の有無、初期設定や展開をサポートする導入支援サービスの範囲によってトータルの料金が変動します。
大規模導入時のボリュームディスカウントの適用も含め、お客さまのシステム環境やご予算に合わせた最適なプランをお見積もりいたします。詳細な価格や機能のカスタマイズについては、お気軽にお問い合わせください。
運用負荷を解消する
「CrowdStrike向けマネージドセキュリティサービス(MSS)」
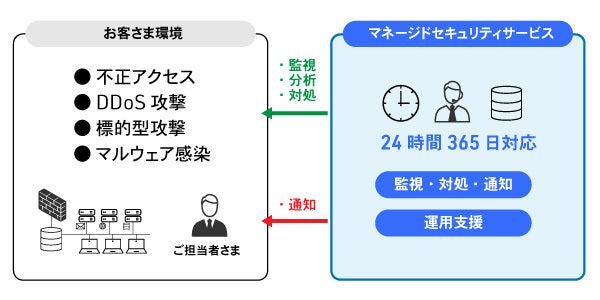
EDRは「導入して終わり」ではなく、日々発生するアラートを監視・分析し、適切に対処する「運用」が不可欠です。しかし、専門知識を持つセキュリティ人材の不足により、多くのお客さまが運用負荷に悩まされています。ソフトバンクでは、お客さまの課題を解決する独自の「マネージドセキュリティサービス(MSS)」を提供し、高い技術力でセキュリティ運用負荷を軽減します。
ソフトバンク独自の専門SOCによる24時間365日の監視体制
ソフトバンクの高度なセキュリティ知見を持つ専門アナリスト(SOC:Security Operation Center)が、お客さまに代わって24時間365日体制でCrowdStrikeのアラートを監視します。業務に影響のない安全なファイルに対する誤検知の排除(ホワイトリスト化・チューニング)から、アラートの重要度の判断・対処(ブロック)まで、日々の煩雑な運用を全面的にサポートします。
エンドポイント(EDR)からネットワークまで包括的なセキュリティ運用
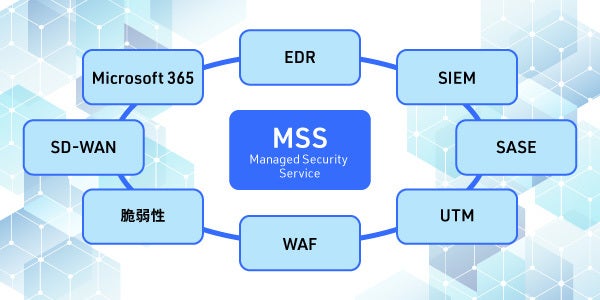
ソフトバンクのMSSは、CrowdStrike単体のエンドポイント監視にとどまりません。UTM/次世代ファイアウォールやプロキシ、SASE(Secure Access Service Edge)など、ネットワーク側の各種セキュリティソリューションと連携したログの相関分析を行います。通信キャリアならではの広範なインフラ基盤の知見を生かし、企業全体のセキュリティレベルを統合的に底上げします。
MSSのグローバル監視サービス
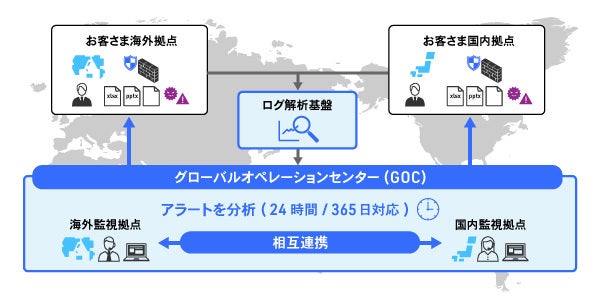
グローバル展開する国内企業を対象に、当社の海外SOCから24時間365日体制でセキュリティ運用・監視を行うサービスです。国内と同等の堅ろうなセキュリティ環境のもと、専門アナリストが海外拠点を常時監視。国内SOCとの緊密な連携により、日本語・英語による柔軟な対応(電話、メール、レポートなど)が可能です。海外拠点における重要アラートの検知やインシデント発生時にも、早期解決に向けて迅速に対応します。
資料請求・お問い合わせ
CrowdStrike導入に関するよくあるご質問(FAQ)
クラウド上の詳細分析や遠隔操作は接続復旧まで保留となりますが、オフライン中の検出ログは端末に一時保存され、再接続時に自動でクラウドへ同期されます。