SCS評価制度を社員の「入社・退社」に伴う実務に落とす
業務ごとに★3・★4の評価基準を整理
2026年10月27日掲載
SCS評価制度の★3・★4の要求事項・評価基準が公開され、2026年度中の運用開始に向けて準備が進められています。一方、「自社のどの業務に関係するのか」「何から確認すればよいのか」が分かりにくいと感じる担当者もいるのではないでしょうか。本記事では、評価基準を「入社」「退社」などの業務イベントに当てはめて整理する考え方を紹介し、自社で現在行っている対応や不足している対応を整理するための進め方を解説します。
記事執筆者のご紹介
安藤 翔一
ソフトバンク株式会社 法人事業統括 セキュリティ本部 セキュリティ事業第2統括部 セキュリティサービス企画第3部 プロダクトマネジメント課
サイバーセキュリティのサービス企画開発を担当。ネットワーク構築SI、Microsoft 365のセキュリティ商材の検証・導入、フィッシングアクターのリサーチとオンプレミスからクラウドまで一通り経験し、ユーザーの使い勝手の良いサービスを作ろうと企画(プロダクトマネジメント)分野に挑戦しながら引き続きサイバーセキュリティに携わっている。現在は「サプライチェーンの強化に向けたセキュリティ対策評価制度」の普及促進サービスの開発に従事。
はじめに
経済産業省およびIPA(情報処理推進機構)が策定を進める「SCS評価制度(サプライチェーンの強化に向けたセキュリティ対策評価制度)」の運用開始を見据え、公開された評価基準を確認し「自社では何を整備する必要があるのか」を検討し始めた企業も多いのではないでしょうか。一方、評価基準を一つ一つ確認しているだけでは、実際の業務の中で「いつ、誰が、何を対応すればよいのか」がイメージしにくいことがあります。
そこで一つの方法となるのが、SCS評価制度の評価基準を、自社ですでに行っている業務に当てはめて考えることです。例えば社員の入社時には、PCやユーザーIDを準備するだけでなく、守秘義務の確認、セキュリティ教育、アクセス権の付与など、複数のセキュリティ対応が発生します。このようなSCS評価制度への対応を新しい業務として一から作るのではなく、入社や退職、システム導入、取引先との契約といった既存業務にSCS評価制度の基準を当てはめることで、「すでに行っている対応」「不足している対応」「対象者や利用環境によって追加で必要になる対応」を整理しやすくなります。
関連記事▶︎セキュリティ対策評価制度とは?「証跡の取得・保管」に求められる実務対応
関連記事▶︎SCS評価制度とは?「強制力」はあるのか──準拠コストと発注者との目線合わせを考える
SCS評価制度を業務に当てはめると、どんな場面があるのか
今回、SCS評価基準を企業で発生する業務イベントに当てはめると、主に次のようになります。
| 業務イベント | 主な業務内容 |
| 入社・受け入れ時 | 守秘義務の説明・誓約、セキュリティ教育、IDの発行、アクセス権の付与 |
| 退社・受け入れ終了時 | 貸与品の回収、ID・権限削除、回収完了確認 |
| システムの新規利用・導入時 | システムの審査・承認、管理台帳への登録、初期設定、既存運用への組み込み |
| システム・体制の変更時 | 権限の変更・剥奪、管理者連絡先の管理、設定変更の申請・承認、管理情報の変更 |
| 定期点検・報告 | セキュリティ教育、資産・権限の棚卸し、設定やルール点検、不備の是正 |
| 取引先管理 | 契約開始、契約終了 |
| インシデント発生時 | 平時からの備え・体制整備(第一報、初動、調査、報告、記録) |
次の章では、この中から考え方を最もイメージしやすい「入社」と「退社」を具体例として見てみます。
入社・受け入れ時――複数の評価基準を一つの業務フローで捉える
まずは新入社員(新卒・中途・派遣・契約社員など)を受け入れる場面を考えてみます。
入社時のセキュリティ対応というと、まずPCやユーザーIDの準備を思い浮かべるかもしれません。しかしSCS評価制度の評価基準を業務イベントに当てはめると、それだけではありません。
例えば、入社・受け入れとして以下の一連のフローが考えられます。
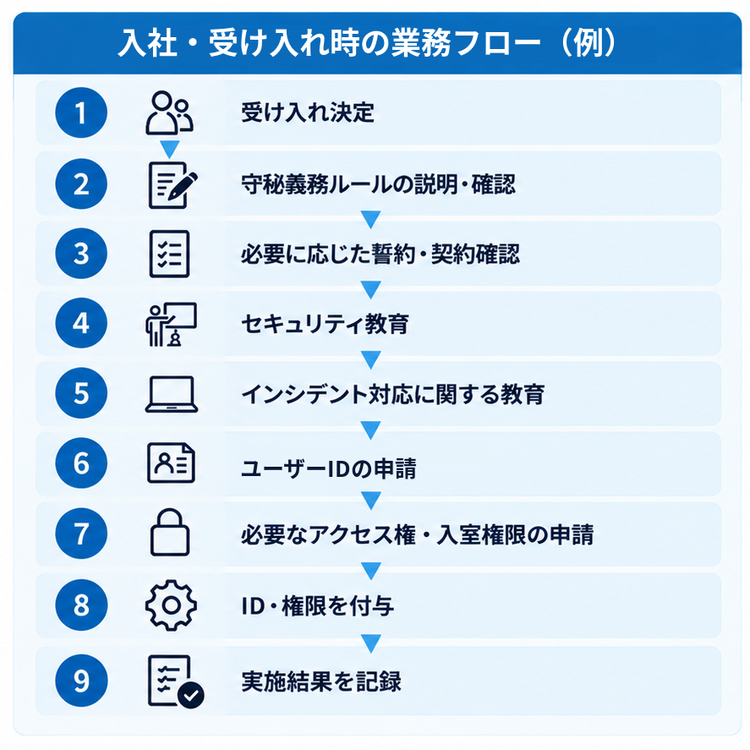
SCS評価制度について公開されている資料では評価基準ごとに定められた番号※(以下、評価基準No)が付与されており、関連する代表的な評価基準Noには、守秘義務に関する項目(1-2-3-2~1-2-3-4)、ユーザーIDに関する項目(4-1-1-1)、アクセス権に関する項目(4-1-7-1)、教育に関する項目(4-2-1-3、4-2-2-1)などがあります。
入社・受け入れ時の対応を一つの業務フローとして整理する際に注意したいのが、すべての対象者に同じ対応が必要とは限らないことです。例えば、守秘義務の確認やセキュリティ教育、ユーザーIDの発行などは多くの対象者に共通して必要になります。一方、システム管理者として受け入れる場合には、管理者IDの発行など、役割や利用環境に応じて追加の対応が必要になることがあります。
そのため、入社・受け入れ時の業務は、「基本的に行う業務」と「条件に応じて追加する業務」に分けて整理すると、自社で必要な対応を確認しやすくなります。このように入社・受け入れという一つの業務イベントから見ることで、制度上は別々に示されている守秘義務、教育、ID、アクセス権などの評価基準を、実際の業務の流れに沿って捉えることができます。
※ SCS評価制度の具体的な評価基準については、IPA「要求事項・評価基準」(外部サイト) をご確認ください。
SCS評価制度で定められた要求事項・評価基準
https://www.ipa.go.jp/security/scs/requirements-criteria.html
退職・受け入れ終了時―基本業務と条件付き業務に分けて整理する
次に、退職や社外要員の受け入れ終了時の業務を考えてみます。こちらは入社時に付与したものを戻していくイメージです。
例えば退職・受け入れ終了決定後は以下のフローが考えられます。
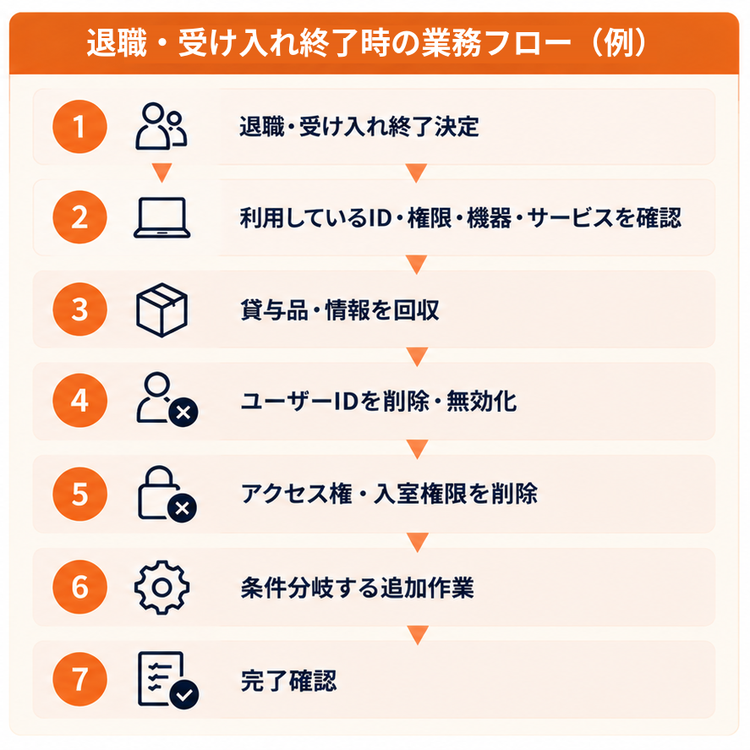
代表的な評価基準Noには、退職時の情報・機器回収に関する項目(3-1-4-5)、ユーザーIDに関する項目(4-1-1-1、4-1-1-3)、不要になったアクセス権に関する項目(4-1-1-4)、アクセス権の変更・削除に関する項目(4-1-7-1)などが関係します。
そして退職時は、入社時以上に条件分岐が重要になります。
例えば、
- 管理者IDを持っている場合は、管理者IDの削除・無効化
- 個別のSaaSアカウントを利用している場合は、そのアカウントの停止
- VPNや電子証明書を利用している場合は、その認証情報の失効
- 回収したPCを廃棄・リース返却する場合は、必要なデータ消去やその記録
といった追加作業が考えられます。
退職者や受け入れ終了した社外要員によって利用していたサービスや権限が異なるので、「退職者は全員この10項目を実施する」という固定的なフローより、
基本業務+条件付き業務
として設計した方が現実的です。また、退職時には人事、情報システム、総務、各システム管理者など、複数の担当者が処理に関わることがあります。その場合、最後に、「必要な情報・機器・アクセス権の回収・削除・無効化がすべて完了したか」を確認する仕組みが重要になります。
こうした入社・退社の例からも分かるように、一つの評価基準が複数の業務に関係し、対象者や利用環境によって必要な対応が変わることが分かります。ここで重要なのは、複数部署にまたがる処理を一元管理して対応漏れを防ぎつつ、既存の業務の中に必要な対応を組み込んでいくことです。
その他の業務フローにおける対応づけ
本記事では、SCS評価制度の評価基準を業務イベントに当てはめる考え方を中心に、入社・退社を例として紹介しました。一方、実際に自社の運用へ落とし込もうとすると、記事だけでは書き切れない細かな手順や条件分岐も出てきます。
例えば、
- 業務を開始するきっかけから、確認・申請・承認・実施・完了確認までをどうつなげるか
- 対象者や利用環境によって、どの追加対応が必要になるか
- 複数部署にまたがる対応を、申請・届出・登録などでどう取りまとめるか
- どの記録や証跡を作成・更新し、次の業務へどう引き継ぐか
といった内容です。
こうした、ブログ本文では紹介しきれなかった実務上の検討を補完するため、「SCS評価制度_AI活用パック」を用意しました。
ダウンロードしたZIPを、ファイル添付に対応した生成AIへ読み込ませることで、その内容を参照しながら自社の業務を整理できます。例えば、
- 「当社の入社・退社フローと比較して、不足していそうな業務を整理して」
- 「新しいSaaSを導入するときの確認・申請・承認・登録・完了確認までの流れを整理して」
- 「この業務で、実務上設けることを検討できる申請・届出・登録と、残すべき記録を整理して」
といった形で質問できます。
おわりに――評価基準を「会社の仕事」として見る
SCS評価制度の評価基準を理解しても、「自社では具体的に何から取り組めばよいのか」と迷うこともあるでしょう。
そのような場合は、評価基準を一つずつ個別に捉えるのではなく、自社の業務を起点に、どのようなセキュリティ対応が行われているかを確認することが一つの方法です。そうすることで、すでに対応できていることと、見直しや追加が必要なことを整理しやすくなります。
まずは、自社が現在どこまで対応できているのかを把握することから始めてみましょう。ソフトバンクが提供する無償診断「★3取得かんたん診断」を活用すれば、自社の対応状況を確認し、今後取り組むべきポイントを整理するきっかけとして活用できます。ぜひご活用ください。
注記:本記事は2026年10月時点のものです。★3・★4は2026年度末頃の制度開始が目指されており、本稿も現時点で公開されている資料を基にした整理であり、今後公開される解説書等を踏まえて確認していく必要があります。
AIによる記事まとめ
関連資料
関連サービス・コンテンツ
SCS評価制度 ★3取得かんたん診断
経済産業省が進めるサプライチェーンセキュリティ対応はできていますか?
現状把握と次の一手を無料・10分で診断!
いつでもセキュリティ
中小企業が「いつでも」「安全に」ITをご利用いただくための基本的なセキュリティ対策を実現します。
関連記事
関連セミナー・イベント
ビジネスブログ「Future Stride」では、ビジネスの「今」と「未来」を発信します。
DXや業務改革をはじめとしたみなさまのビジネスに「今」すぐ役立つ最新トレンドを伝えるほか、最先端の技術を用いて「未来」を「今」に引き寄せるさまざまな取り組みにフォーカスを当てることで、すでに到来しつつある新しいビジネスの姿を映し出していきます。